An ninh mạng: chuyên ngành riêng, bắt đầu từ kiến trúc
COREIT thiết kế để an ninh nằm sẵn trong kiến trúc hạ tầng. Giám sát và ứng cứu an ninh chuyên sâu là mảng khác, cần đội ngũ và quy trình riêng.
Tóm tắt: Trang thông tin về an ninh mạng: phòng thủ nhiều lớp, Zero Trust, phân vùng và sao lưu có kiểm thử. Giám sát an ninh chuyên sâu (SOC) là mảng riêng, không nằm trong gói Care; trang này không kèm gói dịch vụ.
Đây là thông số tham khảo. COREIT cung cấp thêm thông tin chi tiết phù hợp với từng hệ thống khi trao đổi với khách hàng.
COREIT đưa an ninh vào kiến trúc như thế nào
Phòng thủ nhiều lớp
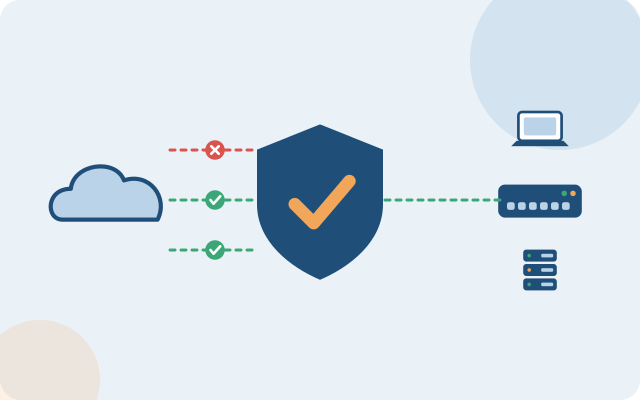
Biên (firewall thế hệ mới, HA), mạng (phân vùng DMZ và VLAN), máy trạm (EDR) và dữ liệu (sao lưu) cùng bảo vệ, không dựa vào một thiết bị.
Zero Trust và truy cập tối thiểu
Mỗi người và thiết bị phải xác thực, chỉ truy cập đúng phần được phép. VPN hoặc ZTNA cho truy cập từ xa.
Phân vùng để khoanh sự cố
Một vùng bị xâm nhập hoặc nhiễm mã độc không lan sang vùng khác, thiết bị nhiễm được cách ly.
Sao lưu và khôi phục có kiểm thử
Sao lưu theo nguyên tắc 3-2-1, có bản không thể sửa đổi và kiểm tra khôi phục định kỳ.
Ranh giới giữa giám sát hạ tầng và an ninh mạng
| Giám sát hạ tầng (Care) | An ninh mạng chuyên sâu | |
|---|---|---|
| Đối tượng theo dõi | Thiết bị, đường truyền, điện, máy chủ, Wi-Fi | Hành vi người dùng, mã độc, xâm nhập, lỗ hổng |
| Câu hỏi trả lời | Hệ thống có đang chạy ổn định không? | Có ai đang tấn công hoặc khai thác hệ thống không? |
| Công cụ và con người | Công cụ giám sát, kỹ sư vận hành | SIEM/XDR, chuyên viên phân tích, quy trình ứng cứu |
| Đầu ra | Cảnh báo, báo cáo hiệu năng, xử lý sự cố hạ tầng | Phát hiện, điều tra, ứng cứu, báo cáo sự cố |
| Nằm ở đâu trong COREIT | Gói Care (giám sát hạ tầng) | Thiết kế kiến trúc phòng thủ và thông tin chuyên ngành tại trang này |
Tiêu chuẩn tham chiếu
- ISO/IEC 27001 Hệ thống quản lý an toàn thông tin, cơ sở của vòng đánh giá, thiết kế, giám sát, cải tiến.
- NIST Cybersecurity Framework Khung xác định, bảo vệ, phát hiện, ứng phó, khôi phục.
- CIS Controls Danh sách biện pháp kiểm soát ưu tiên theo mức độ trưởng thành.
Đây là các khung tham chiếu cho cách làm việc, COREIT không tuyên bố có chứng nhận tương ứng.
Muốn trao đổi về an ninh mạng cho hệ thống của bạn?
Trang này chỉ cung cấp thông tin. Để lại liên hệ, kỹ sư sẽ trao đổi về hiện trạng và định hướng.