Trục Backbone, Mạng ngang hàng & Quản lý tập trung
9 mô hình kiến trúc được tổ chức theo 2 hướng kết nối chính — trục backbone (phân lớp theo chiều dọc) và mạng ngang hàng (kết nối chéo) — cùng cách quản lý tập trung thay vì từng thiết bị riêng lẻ.
3 phần liên kết trong 1 giải pháp công nghệ
Kết nối phân lớp theo chiều dọc — có 1 trục chính xuyên suốt hệ thống
4 mô hình dưới đây dùng chung nguyên lý: lưu lượng đi qua 1 trục trung tâm (switch lõi, hub trụ sở, hoặc lớp Spine) rồi mới toả ra các nhánh — dễ kiểm soát, dễ mở rộng thêm nhánh mới mà không phải thiết kế lại trục chính.
| Mô hình | Công nghệ nền tảng | Lợi ích mang lại | Dự phòng |
|---|---|---|---|
| Văn phòng đơn | Kiến trúc rút gọn (Collapsed Core) — firewall & switch lõi tại 1 điểm, phân lớp access/kết nối không dây phía dưới | Chi phí đầu tư & vận hành thấp nhất, triển khai nhanh, đủ đáp ứng nhu cầu văn phòng nhỏ-vừa | Firewall & switch lõi theo cặp HA, 2 đường ISP |
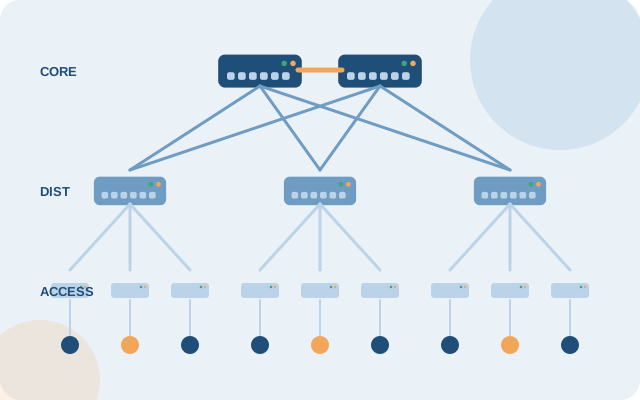
| Nhiều tầng / nhiều toà | Kiến trúc phân lớp (Core-Distribution-Access) — switch lõi trung tâm, switch tầng/toà kết nối về qua cáp quang khi vượt giới hạn cáp đồng | Cô lập sự cố theo khu vực, mở rộng thêm tầng/toà không ảnh hưởng hệ thống chung | Switch lõi trung tâm theo cặp HA; mất kết nối 1 tầng/toà không ảnh hưởng các tầng/toà còn lại |
| Đa chi nhánh | SD-WAN/VPN site-to-site, đồng bộ chính sách từ hub trung tâm xuống từng chi nhánh | Vận hành & giám sát tập trung dù nhiều địa điểm, đồng bộ bảo mật toàn hệ thống | Mỗi chi nhánh có đường WAN dự phòng; hub SD-WAN tại trụ sở cũng có dự phòng |
| Có trung tâm dữ liệu | Kiến trúc Spine-Leaf khi nhiều rack — mỗi Leaf nối tới toàn bộ Spine qua Layer 3 (BGP/OSPF) + ECMP | Băng thông đồng đều giữa các rack, không nghẽn tại 1 điểm như kiến trúc phân lớp truyền thống | Chuẩn Tier III/IV, UPS + máy phát N+1/2N |
Kết nối chéo — không phân cấp cứng nhắc
3 mô hình dưới đây không phụ thuộc 1 trục trung tâm duy nhất — các thiết bị/lớp cùng cấp chia sẻ kết nối hoặc dữ liệu trực tiếp với nhau, giảm điểm lỗi đơn (single point of failure) và tăng khả năng chịu lỗi cục bộ.
| Mô hình | Công nghệ nền tảng | Lợi ích mang lại | Dự phòng |
|---|---|---|---|
| Ring Backbone | Giao thức bảo vệ mạng vòng (Ring Protection) + quản lý switch tập trung qua 1 controller — switch nối theo vòng khép kín thay vì hình sao | Độ sẵn sàng cao với chi phí cáp thấp hơn đấu hình sao dự phòng đầy đủ, dễ mở rộng thêm switch vào vòng | Đứt 1 đoạn cáp bất kỳ không gây gián đoạn — lưu lượng tự động đổi hướng, khôi phục thường dưới 50ms |
| Bảo mật tích hợp toàn hệ thống (Fabric) | Tích hợp API/telemetry chia sẻ dữ liệu đe doạ & chính sách giữa firewall - switch - AP - endpoint | Phát hiện & phản ứng sự cố nhanh hơn vì dữ liệu chia sẻ xuyên suốt các lớp, không cần thao tác tay từng thiết bị | Phát hiện bất thường ở bất kỳ lớp nào → tự động cô lập thiết bị/đoạn mạng liên quan trên toàn hệ thống |
| Kết nối không dây mật độ cao | Phân vùng mạng riêng theo khu vực + mật độ AP tính theo số thiết bị đồng thời, chuyển vùng thông minh giữa các AP | Trải nghiệm ổn định dù đông người dùng, quá tải 1 khu vực không ảnh hưởng khu vực khác | Chuyển vùng mượt giữa các AP khi 1 AP gặp sự cố |
Không phải backbone hay ngang hàng — mà là đặt hạ tầng ở đâu, truy cập từ đâu
2 mô hình này giải quyết 1 bài toán khác: hạ tầng đặt tại chỗ hay trên cloud, và nhân sự truy cập từ văn phòng hay từ xa. Có thể kết hợp với bất kỳ trục backbone hoặc mạng ngang hàng nào ở trên.
| Mô hình | Công nghệ nền tảng | Lợi ích mang lại | Dự phòng |
|---|---|---|---|
| Cloud-first / không có phòng máy riêng | SD-WAN/VPN đấu nối trực tiếp từ văn phòng lên hạ tầng cloud (SaaS/IaaS), không cần phòng máy tại chỗ | Không tốn chi phí đầu tư & vận hành phòng máy, linh hoạt mở rộng theo nhu cầu sử dụng | 2 đường Internet tốc độ cao độc lập nhà mạng; không cần UPS/máy phát cỡ lớn do không có server tại chỗ |
| Làm việc từ xa / Hybrid | VPN client-to-site hoặc ZTNA agent trên từng thiết bị nhân viên, không giới hạn vị trí truy cập | Nhân sự truy cập an toàn từ bất kỳ đâu, mở rộng nhân sự không cần thi công thêm địa điểm vật lý | Nhiều cổng VPN/ZTNA đồng thời, cân tải giữa các gateway khi số lượng kết nối tăng |
Chi tiết lý do lựa chọn, cách COREIT triển khai và ví dụ ứng dụng từng mô hình — xem trang Mô hình kiến trúc.
Quản lý tập trung, không phải từng thiết bị riêng lẻ
Dù chọn mô hình nào, COREIT thiết kế để mỗi lớp hạ tầng được quản lý từ 1 điểm duy nhất — giảm thao tác tay, giảm sai sót cấu hình, phát hiện sự cố sớm hơn.
| Lớp hạ tầng | Cách quản lý tập trung | Lợi ích mang lại |
|---|---|---|
| Switch / mạng lõi | 1 thiết bị điều khiển cấp phát & đồng bộ cấu hình cho toàn bộ switch (Switch Fabric), hoặc gộp nhiều switch thành 1 mặt phẳng điều khiển (Virtual stacking, thường 4-8 switch vật lý); tự động phân đoạn mạng theo chính sách (Software-Defined Access) | Không cần đăng nhập từng switch để cấu hình, đồng bộ thay đổi tức thời toàn hệ thống, giảm cấu hình tay |
| Kết nối không dây | Quản lý toàn bộ access point qua 1 nền tảng cloud hoặc tại chỗ | Triển khai/thay đổi chính sách cho hàng trăm access point cùng lúc, không cấu hình tay từng điểm |
| Bảo mật đa lớp | Đồng bộ chính sách firewall - switch - AP trên 1 nền tảng (xem thêm mô hình Bảo mật Fabric ở phần Mạng ngang hàng) | Giảm sai sót cấu hình tay, phát hiện & phản ứng sự cố nhanh hơn |
| Hạ tầng máy chủ (HCI) | Gộp compute + storage + network trên cùng cụm máy chủ x86, quản lý tập trung qua 1 phần mềm duy nhất | Giảm độ phức tạp vận hành so với quản lý riêng SAN/NAS, server, network |
| Giám sát vận hành | Giám sát tập trung theo thời gian thực toàn bộ thiết bị mạng, máy chủ, đường truyền; tự động hoá sao lưu cấu hình, kiểm tra tình trạng backup, cập nhật bản vá bảo mật theo lịch | Cảnh báo sớm trước khi ảnh hưởng người dùng, giảm phụ thuộc thao tác thủ công |
Công cụ giám sát cụ thể chọn theo hạ tầng sẵn có của khách hàng (nền tảng riêng của hãng thiết bị, hoặc công cụ giám sát tập trung độc lập) — không áp đặt 1 công cụ cố định.
Công nghệ mới đáng theo dõi
Đây là các xu hướng đang phát triển trong ngành hạ tầng mạng doanh nghiệp — COREIT theo dõi liên tục và tư vấn áp dụng khi phù hợp với quy mô, ngân sách của từng khách hàng, không áp đặt công nghệ mới cho mọi trường hợp.
- SASE (Secure Access Service Edge) — hội tụ SD-WAN và bảo mật (firewall, ZTNA, chống mã độc) thành 1 dịch vụ cung cấp qua cloud, phù hợp doanh nghiệp có nhiều chi nhánh hoặc nhân sự làm việc từ xa muốn giảm số lượng thiết bị quản lý riêng lẻ.
- AIOps cho vận hành mạng — dùng AI/machine learning phân tích log & telemetry để phát hiện bất thường và dự đoán sự cố trước khi xảy ra, thay vì chỉ cảnh báo sau khi lỗi phát sinh.
- Wi-Fi 7 (802.11be) — băng tần kép đồng thời (Multi-Link Operation), giảm độ trễ và tăng ổn định khi mật độ thiết bị cao; cần đối chiếu quy định phổ tần hiện hành tại Việt Nam trước khi triển khai.
- Mạng di động riêng (Private 5G/CBRS) — phù hợp khuôn viên rộng hoặc nhà xưởng cần vùng phủ ổn định hơn Wi-Fi truyền thống, hiện phù hợp với số ít trường hợp có ngân sách và mặt bằng phù hợp tại Việt Nam.
- Mã hoá chống lượng tử (Post-quantum cryptography) — các chuẩn mã hoá mới đang được các hãng thiết bị tích hợp dần vào VPN/firewall để chuẩn bị cho rủi ro dài hạn từ máy tính lượng tử, chưa phải yêu cầu bắt buộc với đa số doanh nghiệp hiện tại.
Tên công nghệ/giao thức nêu trên theo công bố của hãng và quy định hiện hành tại thời điểm biên soạn (8/2026) — COREIT chọn model thiết bị cụ thể phù hợp tại thời điểm khảo sát và triển khai thực tế.
Cần trao đổi kỹ thuật sâu hơn?
Nếu bạn là CTO/IT Manager và muốn trao đổi trực tiếp về kiến trúc, gửi yêu cầu để đội ngũ kỹ thuật COREIT phản hồi.
Là doanh nghiệp công nghệ / outsourcing? Xem trang giải pháp riêng →