Công nghệ theo hạng mục chỉ là thành phần — giải pháp thật sự nằm ở cách kết nối chúng thành 1 mô hình đúng với quy mô và đặc điểm vận hành của bạn.
3 phần liên kết trong 1 giải pháp công nghệ
Mô hình tham khảo
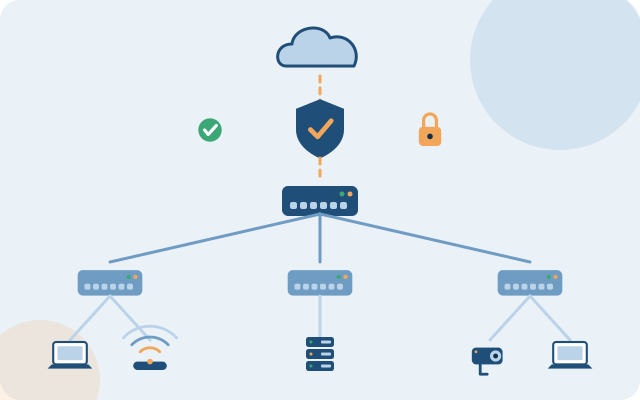
Văn phòng đơn, có dự phòng ISP / Firewall / Switch lõi
Đây là mô hình cơ bản nhất trong 9 mô hình COREIT áp dụng — các mô hình khác (nhiều tầng, đa chi nhánh, trung tâm dữ liệu...) mở rộng thêm từ nền tảng này.
— luồng kết nối chính ┄┄ liên kết dự phòng (HA/failover)
9 mô hình đầy đủ — cách tổ chức theo trục backbone hoặc mạng ngang hàng, công nghệ nền tảng và lợi ích của từng mô hình — có ở trang Trục mạng & Quản lý.
Chọn đúng mô hình kiến trúc
Bắt đầu từ đối tượng của bạn, không phải từ công nghệ
COREIT phân tích đúng đặc điểm vận hành của khách hàng trước — quy mô, số địa điểm, mức độ rủi ro chấp nhận được — rồi mới đề xuất mô hình kiến trúc phù hợp. Bảng dưới đây là điểm bắt đầu nhanh; lý do lựa chọn và cách triển khai cụ thể từng mô hình có ở các thẻ bên dưới.
Đối tượng / đặc điểm vận hành
Mô hình kiến trúc đề xuất
Doanh nghiệp nhỏ, 1 văn phòng, dưới 50-100 người dùng
Văn phòng đơn
Toà văn phòng nhiều tầng, khách sạn, chung cư, khu phức hợp
Nhiều tầng / nhiều toà — kết hợp Ring Backbone nếu cần tối ưu chi phí cáp quang
Doanh nghiệp từ 2 văn phòng/chi nhánh trở lên, chuỗi bán lẻ hoặc dịch vụ
Đa chi nhánh
Doanh nghiệp lớn hoặc có yêu cầu tuân thủ/lưu trữ dữ liệu riêng
Có trung tâm dữ liệu (tự vận hành hoặc qua IDC đối tác)
Doanh nghiệp nhỏ/mới thành lập, đã chuyển hẳn sang SaaS/cloud, ngân sách hạn chế
Cloud-first / không có phòng máy riêng
Doanh nghiệp công nghệ/outsourcing, đội ngũ làm việc theo ca hoặc từ xa
Làm việc từ xa / Hybrid
Doanh nghiệp yêu cầu bảo mật cao — tài chính, dữ liệu nhạy cảm, NDA đối tác nước ngoài
Bảo mật tích hợp toàn hệ thống (Fabric)
Khách sạn, chung cư, coworking, khu phức hợp nhiều khách thuê
Kết nối không dây mật độ cao / nhiều khu vực dùng chung
Văn phòng đơn
Lý do lựa chọnDoanh nghiệp nhỏ, 1 văn phòng, dưới 50-100 người dùng, cần triển khai nhanh với ngân sách tối ưu — chưa cần kiến trúc phức tạp cho quy mô này
Phương án COREIT triển khai1 firewall + 1 switch lõi cấu hình HA ngay từ đầu để tránh rủi ro dừng toàn bộ khi 1 thiết bị lỗi; cấu hình và giám sát qua 1 giao diện duy nhất
Ví dụ ứng dụngVăn phòng ~30 người dùng: toàn bộ hạ tầng lắp đặt và đưa vào vận hành trong 3-4 ngày, không cần đội IT nội bộ theo dõi hàng ngày
Nhiều tầng / nhiều toà trong 1 khuôn viên
Lý do lựa chọnToà văn phòng nhiều tầng, khách sạn, chung cư, khu phức hợp — 1 chủ quản lý nhưng cần cô lập sự cố theo từng khu vực, tránh ảnh hưởng dây chuyền
Phương án COREIT triển khaiĐặt switch lõi tại tầng/toà trung tâm theo cặp HA, kéo cáp quang liên tầng/liên toà khi vượt giới hạn cáp đồng (100m); mỗi tầng/toà có switch riêng
Ví dụ ứng dụngToà nhà 5 tầng, hơn 150 người dùng: mở rộng thêm tầng 6 sau này chỉ cần kéo thêm 1 tuyến cáp quang và 1 switch tầng, không phải thiết kế lại toàn bộ hệ thống
Ring Backbone
Lý do lựa chọnNhiều tầng/toà/khu vực cần backbone liền mạch, nhưng muốn tối ưu chi phí cáp quang so với đấu hình sao dự phòng đầy đủ
Phương án COREIT triển khaiNối switch các toà/tầng thành 1 vòng ring khép kín bằng cáp quang, mỗi switch chỉ cần 2 uplink tới switch lân cận; 1 firewall/controller trung tâm quản lý toàn vòng
Ví dụ ứng dụngKhu phức hợp nhiều toà: nối switch các toà thành 1 vòng ring bằng cáp quang, 1 firewall trung tâm quản lý toàn bộ — tiết kiệm nhiều lượt kéo cáp riêng so với đấu hình sao
Đa chi nhánh
Lý do lựa chọnTừ 2 văn phòng/chi nhánh trở lên, chuỗi bán lẻ hoặc dịch vụ — cần vận hành & giám sát tập trung từ trụ sở chính dù nhiều địa điểm
Phương án COREIT triển khaiMỗi chi nhánh có 1 thiết bị biên kết nối SD-WAN/VPN về trụ sở, kèm đường WAN dự phòng; chính sách bảo mật đẩy xuống đồng loạt từ 1 nơi
Ví dụ ứng dụngChuỗi 5 cửa hàng bán lẻ: khi mở thêm cửa hàng thứ 6, chỉ cần lắp 1 thiết bị biên tại địa điểm mới và đấu nối về trụ sở — không phải cấu hình lại các cửa hàng cũ
Có trung tâm dữ liệu
Lý do lựa chọnDoanh nghiệp lớn hoặc có yêu cầu tuân thủ/lưu trữ dữ liệu riêng — cần kiểm soát hoàn toàn hạ tầng & dữ liệu
Phương án COREIT triển khaiTừ 2-3 rack trở lên áp dụng kiến trúc Spine-Leaf để băng thông đồng đều giữa các rack; đạt chuẩn Tier III/IV kèm UPS + máy phát N+1/2N; có thể triển khai qua IDC đối tác nếu không muốn tự vận hành phòng máy
Ví dụ ứng dụngDoanh nghiệp có 2-3 rack máy chủ: đặt tại IDC đối tác thay vì tự xây phòng máy, COREIT khảo sát dung lượng, đấu nối và giám sát vận hành hộ
Cloud-first / không có phòng máy riêng
Lý do lựa chọnDoanh nghiệp nhỏ/mới thành lập đã chuyển hẳn sang SaaS/cloud, ngân sách hạn chế ban đầu, không muốn tốn chi phí phòng máy
Phương án COREIT triển khaiChỉ cần firewall + switch + kết nối không dây tại văn phòng, đấu nối thẳng lên cloud qua SD-WAN/VPN; 2 đường Internet tốc độ cao độc lập nhà mạng thay cho dự phòng phòng máy
Ví dụ ứng dụngDoanh nghiệp 15-20 người dùng toàn bộ ứng dụng trên cloud: chỉ cần firewall + switch + kết nối không dây tại văn phòng, mở rộng người dùng không cần đổi hạ tầng mạng
Làm việc từ xa / Hybrid
Lý do lựa chọnDoanh nghiệp công nghệ/outsourcing, đội ngũ làm việc theo ca hoặc từ xa, không giới hạn địa điểm làm việc của nhân sự
Phương án COREIT triển khaiCấu hình VPN client-to-site hoặc ZTNA agent trên từng thiết bị nhân viên, mỗi người 1 tài khoản riêng giới hạn đúng quyền theo dự án; nhiều cổng VPN/ZTNA đồng thời, cân tải giữa các gateway
Ví dụ ứng dụngCông ty outsourcing nhân sự làm việc theo ca từ nhiều nơi: mỗi người 1 tài khoản VPN/ZTNA riêng, giới hạn đúng quyền theo dự án, giám sát phiên đăng nhập theo thời gian thực
Bảo mật tích hợp toàn hệ thống (Fabric)
Lý do lựa chọnDoanh nghiệp yêu cầu bảo mật cao — tài chính, dữ liệu khách hàng nhạy cảm, hợp đồng NDA với đối tác nước ngoài — cần phát hiện & phản ứng sự cố nhanh trên toàn hệ thống, không chỉ từng lớp riêng lẻ
Phương án COREIT triển khaiTích hợp API/telemetry giữa firewall - switch - AP - endpoint vào 1 nền tảng quản trị chung ngay từ khi thiết kế; phát hiện bất thường ở bất kỳ lớp nào sẽ tự động cô lập thiết bị/đoạn mạng liên quan
Ví dụ ứng dụngFirewall phát hiện địa chỉ IP khả nghi → tự động cô lập port switch/tài khoản endpoint liên quan trong vài giây, không cần kỹ thuật viên thao tác tay từng thiết bị
Kết nối không dây mật độ cao / nhiều khu vực dùng chung
Lý do lựa chọnKhách sạn, chung cư, coworking, khu phức hợp nhiều khách thuê — nhiều người dùng cùng lúc, cần trải nghiệm ổn định và cô lập sự cố theo khu vực
Phương án COREIT triển khaiKhảo sát mật độ thiết bị thực tế (không chỉ theo diện tích) để đặt access point đúng số lượng cần thiết, phân vùng mạng riêng theo từng khu vực/phòng, chuyển vùng mượt giữa các AP
Ví dụ ứng dụngKhách sạn, chung cư: mỗi phòng 1 tài khoản kết nối riêng, access point đặt theo mật độ thiết bị thực tế đo qua khảo sát — không phải theo diện tích phòng
Chưa chắc mô hình nào phù hợp?
Đặt lịch khảo sát — COREIT phân tích đúng đặc điểm vận hành và đề xuất mô hình kiến trúc phù hợp trong vài ngày làm việc.